
Ataque ao iFood expõe telefone de clientes e CPF de entregadores; senhas e cartões ficaram fora, afirma empresa ao portal
Em 14 de novembro, a plataforma de delivery iFood identificou e conteve um acesso não autorizado a parte de seus sistemas, incidente que resultou na exposição indevida de dados cadastrais de clientes, entregadores e representantes de restaurantes parceiros. A confirmação oficial ocorreu em 19 de novembro, cinco dias após a detecção da invasão, e a empresa afirmou que os serviços digitais seguem operando normalmente, sem interrupções na prestação do serviço aos usuários.
A extensão do vazamento não é uniforme e varia conforme o perfil de cadastro na plataforma. No caso dos clientes, incluindo os usuários do programa iFood Benefícios, o acesso criminoso limitou-se ao número de telefone, sem qualquer associação a nome, CPF, e-mail, endereço ou outros dados pessoais. Para os representantes de restaurantes e demais parceiros comerciais, as informações comprometidas podem abranger o telefone cadastrado, o CPF ou ambos, dependendo do que estava registrado no sistema no momento da invasão.
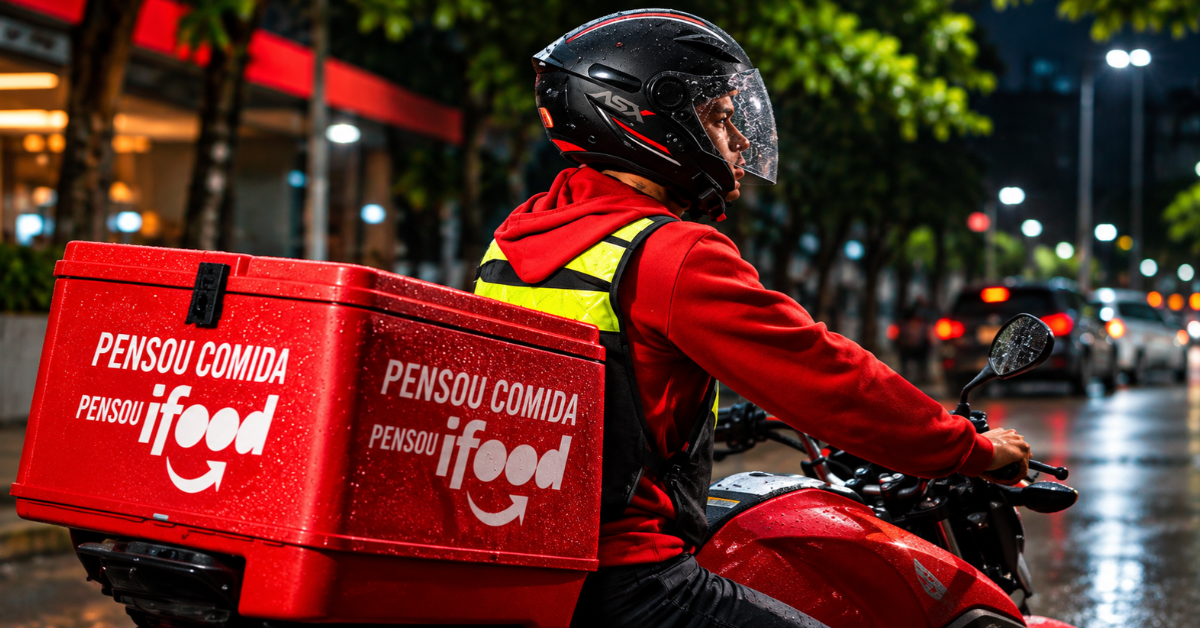
O grupo mais exposto foi o dos entregadores. A depender do profissional, os invasores podem ter acessado nome, e-mail, telefone e CPF. Em determinadas situações, o alcance do vazamento incluiu números de agência e de conta bancária utilizados para o recebimento de repasses financeiros pela plataforma. A empresa esclareceu que nem todos os entregadores foram afetados da mesma maneira e que os profissionais cujos dados foram acessados receberão comunicação individual por e-mail, com o detalhamento específico das informações expostas em cada caso. A companhia reforçou que não houve vazamento de endereços residenciais.
Em comunicado oficial, o iFood foi categórico ao afirmar que informações de natureza sensível não foram alcançadas pelos criminosos. Senhas de acesso, dados de cartões de crédito e outros meios de pagamento, saldos, extratos bancários e informações biométricas permaneceram preservados. Até o momento da confirmação pública do episódio, a empresa declarou não ter identificado evidências de divulgação ou de uso indevido das informações obtidas no ataque.
A empresa notificou a Autoridade Nacional de Proteção de Dados (ANPD) sobre o incidente e afirmou estar colaborando com a autoridade fiscalizadora. O número total de pessoas atingidas ainda não foi divulgado, sob a justificativa de que a apuração interna e o monitoramento dos sistemas seguem em andamento e podem alterar a dimensão exata do universo de afetados.
O episódio de novembro é o segundo incidente de segurança de grandes proporções enfrentado pela plataforma no ano de 2026. Em junho, a empresa havia confirmado um vazamento que atingiu aproximadamente 1,2 milhão de usuários, montante equivalente a cerca de 2% de sua base de clientes à época. Naquela ocorrência, o incidente foi registrado em dezembro de 2025 e, segundo a companhia, teria sido rapidamente contido pelos protocolos de segurança, com o comprometimento restrito a informações cadastrais como nome e CPF, sem alcance sobre senhas ou dados financeiros.
Diante do novo incidente, o iFood reforçou um conjunto de orientações de segurança. A empresa afirmou que nenhuma ação é necessária nas contas dos usuários, mas recomendou atenção redobrada a mensagens, ligações e e-mails que solicitem senhas, códigos de verificação ou pagamentos. A plataforma destacou que não pede senhas, códigos ou dados de cartão por telefone, e-mail, SMS ou aplicativos de mensagens. A orientação é que os usuários desconfiem de links desconhecidos enviados em nome da empresa e, quando possível, ativem a verificação em duas etapas. As comunicações oficiais sobre o ocorrido estão disponíveis apenas no aplicativo, em e-mails com o domínio @ifood.com.br e nos canais institucionais da companhia.
Fontes consultadas: iFood (comunicado oficial de 19 de novembro de 2026); Massa.com.br (20/11/2026); Extra (20/11/2026); O Liberal (19/11/2026); Estadão/TecMundo (19/11/2026); Times Brasil/CNBC (19/11/2026); G1 (19/11/2026); Exame (19/11/2026); O Tempo (19/11/2026); Correio da Amazônia (19/11/2026); Poder360 (19/11/2026); Revista Fórum (19/11/2026); Folha Vitória (20/11/2026); Diário do Nordeste (19/11/2026).